Exponat 07 · Diffie und Hellmans Schlüsselaustausch
Ein gemeinsames Geheimnis öffentlich vorbereiten
Beide Seiten verbinden einen eigenen geheimen Wert mit öffentlich ausgetauschten Rechenergebnissen. Daraus kann derselbe gemeinsame Wert entstehen. Der Austausch allein verschlüsselt noch keine Nachricht und bestätigt noch nicht die Identität des Gegenübers.
3 Minuten Haupttext · Stand: 8. September 2026
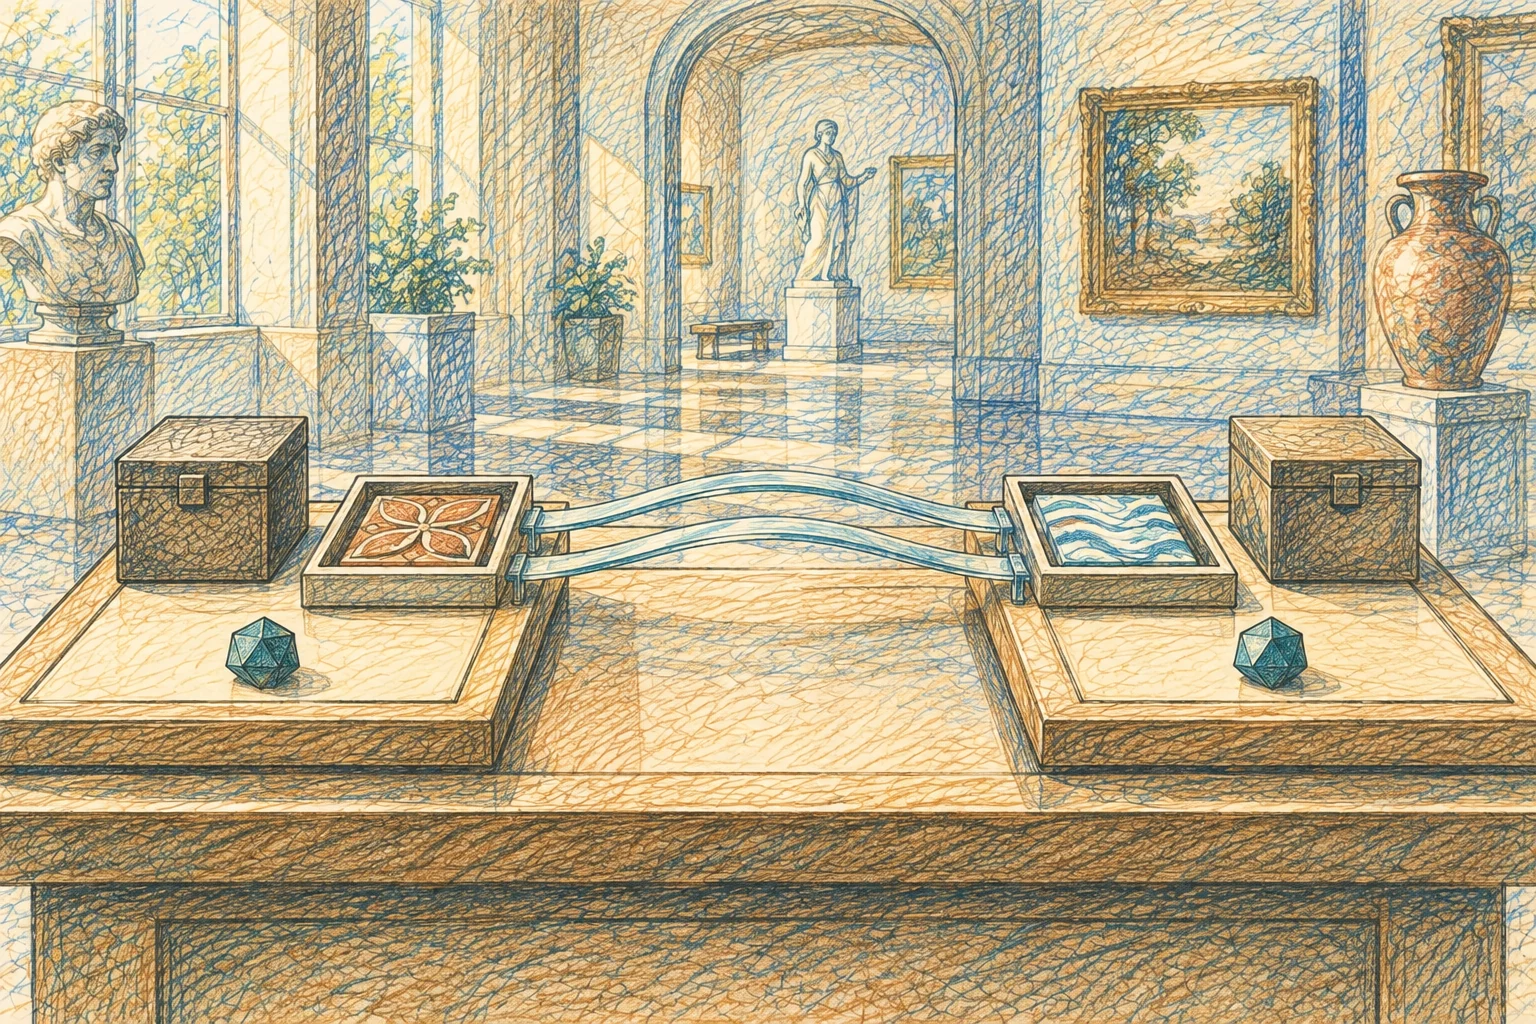 Bild vergrößern ↗
Auf einen Blick
Wie können zwei Seiten einen gemeinsamen geheimen Wert berechnen, ohne genau diesen Wert über die Leitung zu senden?
- Der gemeinsame Wert wird berechnet, nicht als fertiges Geheimnis offen übertragen.
- Rechnerische Sicherheitsannahmen sind kein Beweis logischer Unmöglichkeit eines Angriffs.
- Vertraulichkeit und die sichere Zuordnung zum richtigen Gegenüber sind verschiedene Aufgaben.
- Zeitliche Einordnung
- 1976
- Orte und Regionen
- Stanford University und weitere kryptografische Forschung
- Historisch Beteiligte
- Whitfield Diffie, Martin Hellman; unabhängige Vorarbeiten von Ralph Merkle und weitere Beiträge
Das Geheimnis muss sonst vorher verteilt werden
Wenn viele mögliche Gesprächspartner vor einer vertraulichen Kommunikation jeweils einen gemeinsamen geheimen Schlüssel benötigen, wird schon dessen Verteilung zur eigenen Aufgabe. Diffie und Hellman untersuchen 1976 neue Wege, darunter die öffentliche Aushandlung gemeinsamen Schlüsselmaterials. Das Problem der Schlüsselverteilung
Die Arbeit nennt Ralph Merkles unabhängige Untersuchung der Verteilung über unsichere Kanäle. Sie behandelt außerdem mehrere unterschiedliche Ansätze und offene Fragen. Der hier betrachtete Austausch ist daher ein bestimmtes Verfahren innerhalb eines größeren Forschungsbeitrags, nicht die Erfindung sämtlicher Verschlüsselung oder ein fertiges System für jede Kommunikationsaufgabe.
Jede Seite behält einen Teil geheim
Beide Seiten verwenden vereinbarte öffentliche Ausgangsgrößen. Jede wählt zusätzlich einen eigenen geheimen Exponenten und berechnet daraus einen öffentlichen Wert durch Potenzieren in einer modularen Rechnung. Die beiden Ergebnisse können offen ausgetauscht werden, während die privaten Exponenten auf der jeweiligen Seite bleiben. Öffentliche Werte und private Exponenten
Modular bedeutet hier, dass die Rechnung mit Resten bezüglich einer festgelegten Zahl arbeitet. Das ist keine bloße Verschleierung durch eine unbekannte Schreibweise. Die Unterscheidung liegt zwischen dem bekannten Rechenverfahren, den öffentlich beobachtbaren Ergebnissen und den nicht mitgeteilten Eingaben.
Beide Rechnungen führen zum selben Wert
Nun verbindet jede Seite den empfangenen öffentlichen Wert mit ihrem eigenen geheimen Exponenten. Die mathematische Struktur sorgt dafür, dass beide auf denselben gemeinsamen Wert kommen können: In der resultierenden Potenz wirken beide privaten Exponenten zusammen. Der fertige gemeinsame Wert muss dabei nicht selbst über die Leitung geschickt werden. Die übereinstimmende Berechnung
Ein bloßer Mithörer kennt die öffentlichen Angaben und Austauschwerte. Daraus folgt aber nicht automatisch, dass er die privaten Eingaben oder den gemeinsamen Wert mit demselben einfachen Aufwand erhält. Genau diese Asymmetrie motiviert den Ansatz und seine Untersuchung.
Schwer zu berechnen ist nicht logisch unmöglich
Die Sicherheitsüberlegung beruht auf rechnerischem Aufwand. Sie ist kein Beweis, dass die Ableitung des gemeinsamen Werts grundsätzlich logisch unmöglich wäre. Die Originalarbeit benennt ausdrücklich eine Grenze ihres Arguments über diskrete Logarithmen und die Sicherheit des Schemas. Die Grenze des Sicherheitsarguments
Die damaligen Abschätzungen zu Zahlenlängen und bekannten Rechenverfahren sind historische Aussagen. Sie dürfen nicht als heutige sichere Parameter übernommen werden. Diese Museumsstation erläutert deshalb den Zusammenhang von öffentlich berechenbaren Werten und geheim gehaltenen Eingaben, ohne eine praktische Implementierung oder aktuelle Sicherheitskonfiguration anzubieten.
Ein gemeinsamer Wert beweist keine Identität
Ein Austausch allein bestätigt nicht, von welcher Person ein empfangener öffentlicher Wert tatsächlich stammt. Jemand, der aktiv Nachrichten ersetzt und sich auf beiden Seiten als Gegenüber ausgibt, stellt ein anderes Problem dar als ein ausschließlich mithörender Beobachter. Die Zuordnung zur richtigen Identität braucht zusätzliche Absicherung. Vertraulichkeit und Authentifizierung
Die Arbeit behandelt auch geschützte öffentliche Verzeichnisse und andere Authentifizierungsfragen. Daraus folgt nicht, dass jeder bloße Austausch die Identität bereits automatisch prüft. Ein mathematisch übereinstimmender Wert und ein vertrauenswürdig bestätigter Kommunikationspartner sind verschiedene Ergebnisse.
Schlüsselmaterial ist noch keine verschlüsselte Nachricht
Mit dem gemeinsamen Wert ist noch keine eigentliche Nachricht verschlüsselt. Er stellt Material für ein weiteres geeignetes Verfahren bereit. Der Austausch ist daher weder mit RSA noch mit einer vollständigen Umsetzung heutiger HTTPS-Kommunikation gleichzusetzen. Unterschiedliche kryptografische Aufgaben
Der Raum endet mit einer Verbindung seiner sieben Fragen: Daten müssen transportiert, lokale Zugriffe abgestimmt, Namen aufgelöst und Inhalte gefunden werden. Vertraulichkeit und Identität fügen eigene Anforderungen hinzu. Ein Erfolg auf einer dieser Ebenen ersetzt die anderen Nachweise nicht; gerade ihre unterscheidbare Zusammenarbeit macht vernetzte Kommunikation praktisch nutzbar.
Grenzen des Wissens
Was offen bleibt
Die Originalarbeit wurde vollständig im Text und ihre Formelseite zusätzlich als Bild gelesen. Die Station gibt keine heutigen Parameter- oder Implementierungsempfehlungen. Ein unauthentifizierter Austausch ist kein vollständiges sicheres Kommunikationsprotokoll und kein Beweis der Identität eines Partners.
Begriffe verstehen
Geheimer Exponent
Privat gewählter Zahlenwert, der in der beschriebenen Potenzrechnung benutzt und nicht selbst veröffentlicht wird.
Modulare Rechnung
Rechnen, bei dem Ergebnisse nach ihrem Rest bei einer festgelegten Division behandelt werden.
Schlüsselmaterial
Gemeinsam verfügbare geheime Information, aus der ein passendes weiteres Verfahren seine Schlüssel ableiten beziehungsweise bilden kann.
Authentifizierung
Prüfung, ob ein Kommunikationspartner oder eine Nachricht zuverlässig der behaupteten Identität zugeordnet werden kann.
Quellen und Nachweise
Die Quellen sind den Aussagen im Text zugeordnet. Originalstudien, Sammlungstexte und eigene Einordnung erfüllen unterschiedliche Aufgaben. Einige Fachtexte sind beim Verlag nur teilweise frei zugänglich.
- Gemeinsames Schlüsselmaterial und getrennte Identitätsprüfung
Whitfield Diffie und Martin E. Hellman: New Directions in Cryptography. IEEE Transactions on Information Theory, November 1976, S. 644–654.
Öffentliche Werte, private Exponenten und gemeinsamer Wert getrennt. Kein aktueller Parameterrat; rechnerischer Aufwand kein allgemeiner Unmöglichkeitsbeweis. Austausch, Verschlüsselung und Authentifizierung verschieden; Merkle und weitere Beiträge benannt.
← Zur Textstelle 1: Das Geheimnis muss sonst vorher verteilt werden← Zur Textstelle 2: Jede Seite behält einen Teil geheim← Zur Textstelle 3: Beide Rechnungen führen zum selben Wert← Zur Textstelle 4: Schwer zu berechnen ist nicht logisch unmöglich← Zur Textstelle 5: Ein gemeinsamer Wert beweist keine Identität← Zur Textstelle 6: Schlüsselmaterial ist noch keine verschlüsselte Nachricht
Redaktion: Benjamin Metzig. Text und Quellen am 8. September 2026 geprüft. Generative KI diente als Werkzeug für Text und Bild.
Hinweis oder Korrektur an die RedaktionZusammenhänge entdecken
Exponat · Cerf und Kahns Entwurf zur Netzübergreifung
Unterschiedliche Paketnetze miteinander verbinden
Wie können Rechner über verschiedene Paketnetze hinweg Daten austauschen, obwohl die Netze eigene Formate und Grenzen behalten?
Exponat erkunden ↗
Exponat · Shannons Informationstheorie und Hammings Prüfstellen
Nachrichten und Übertragungsfehler unterscheiden
Wie lassen sich die Auswahl einer Nachricht und ihre zuverlässige Übertragung untersuchen, ohne ihren Sinn zu bewerten?
Exponat erkunden ↗